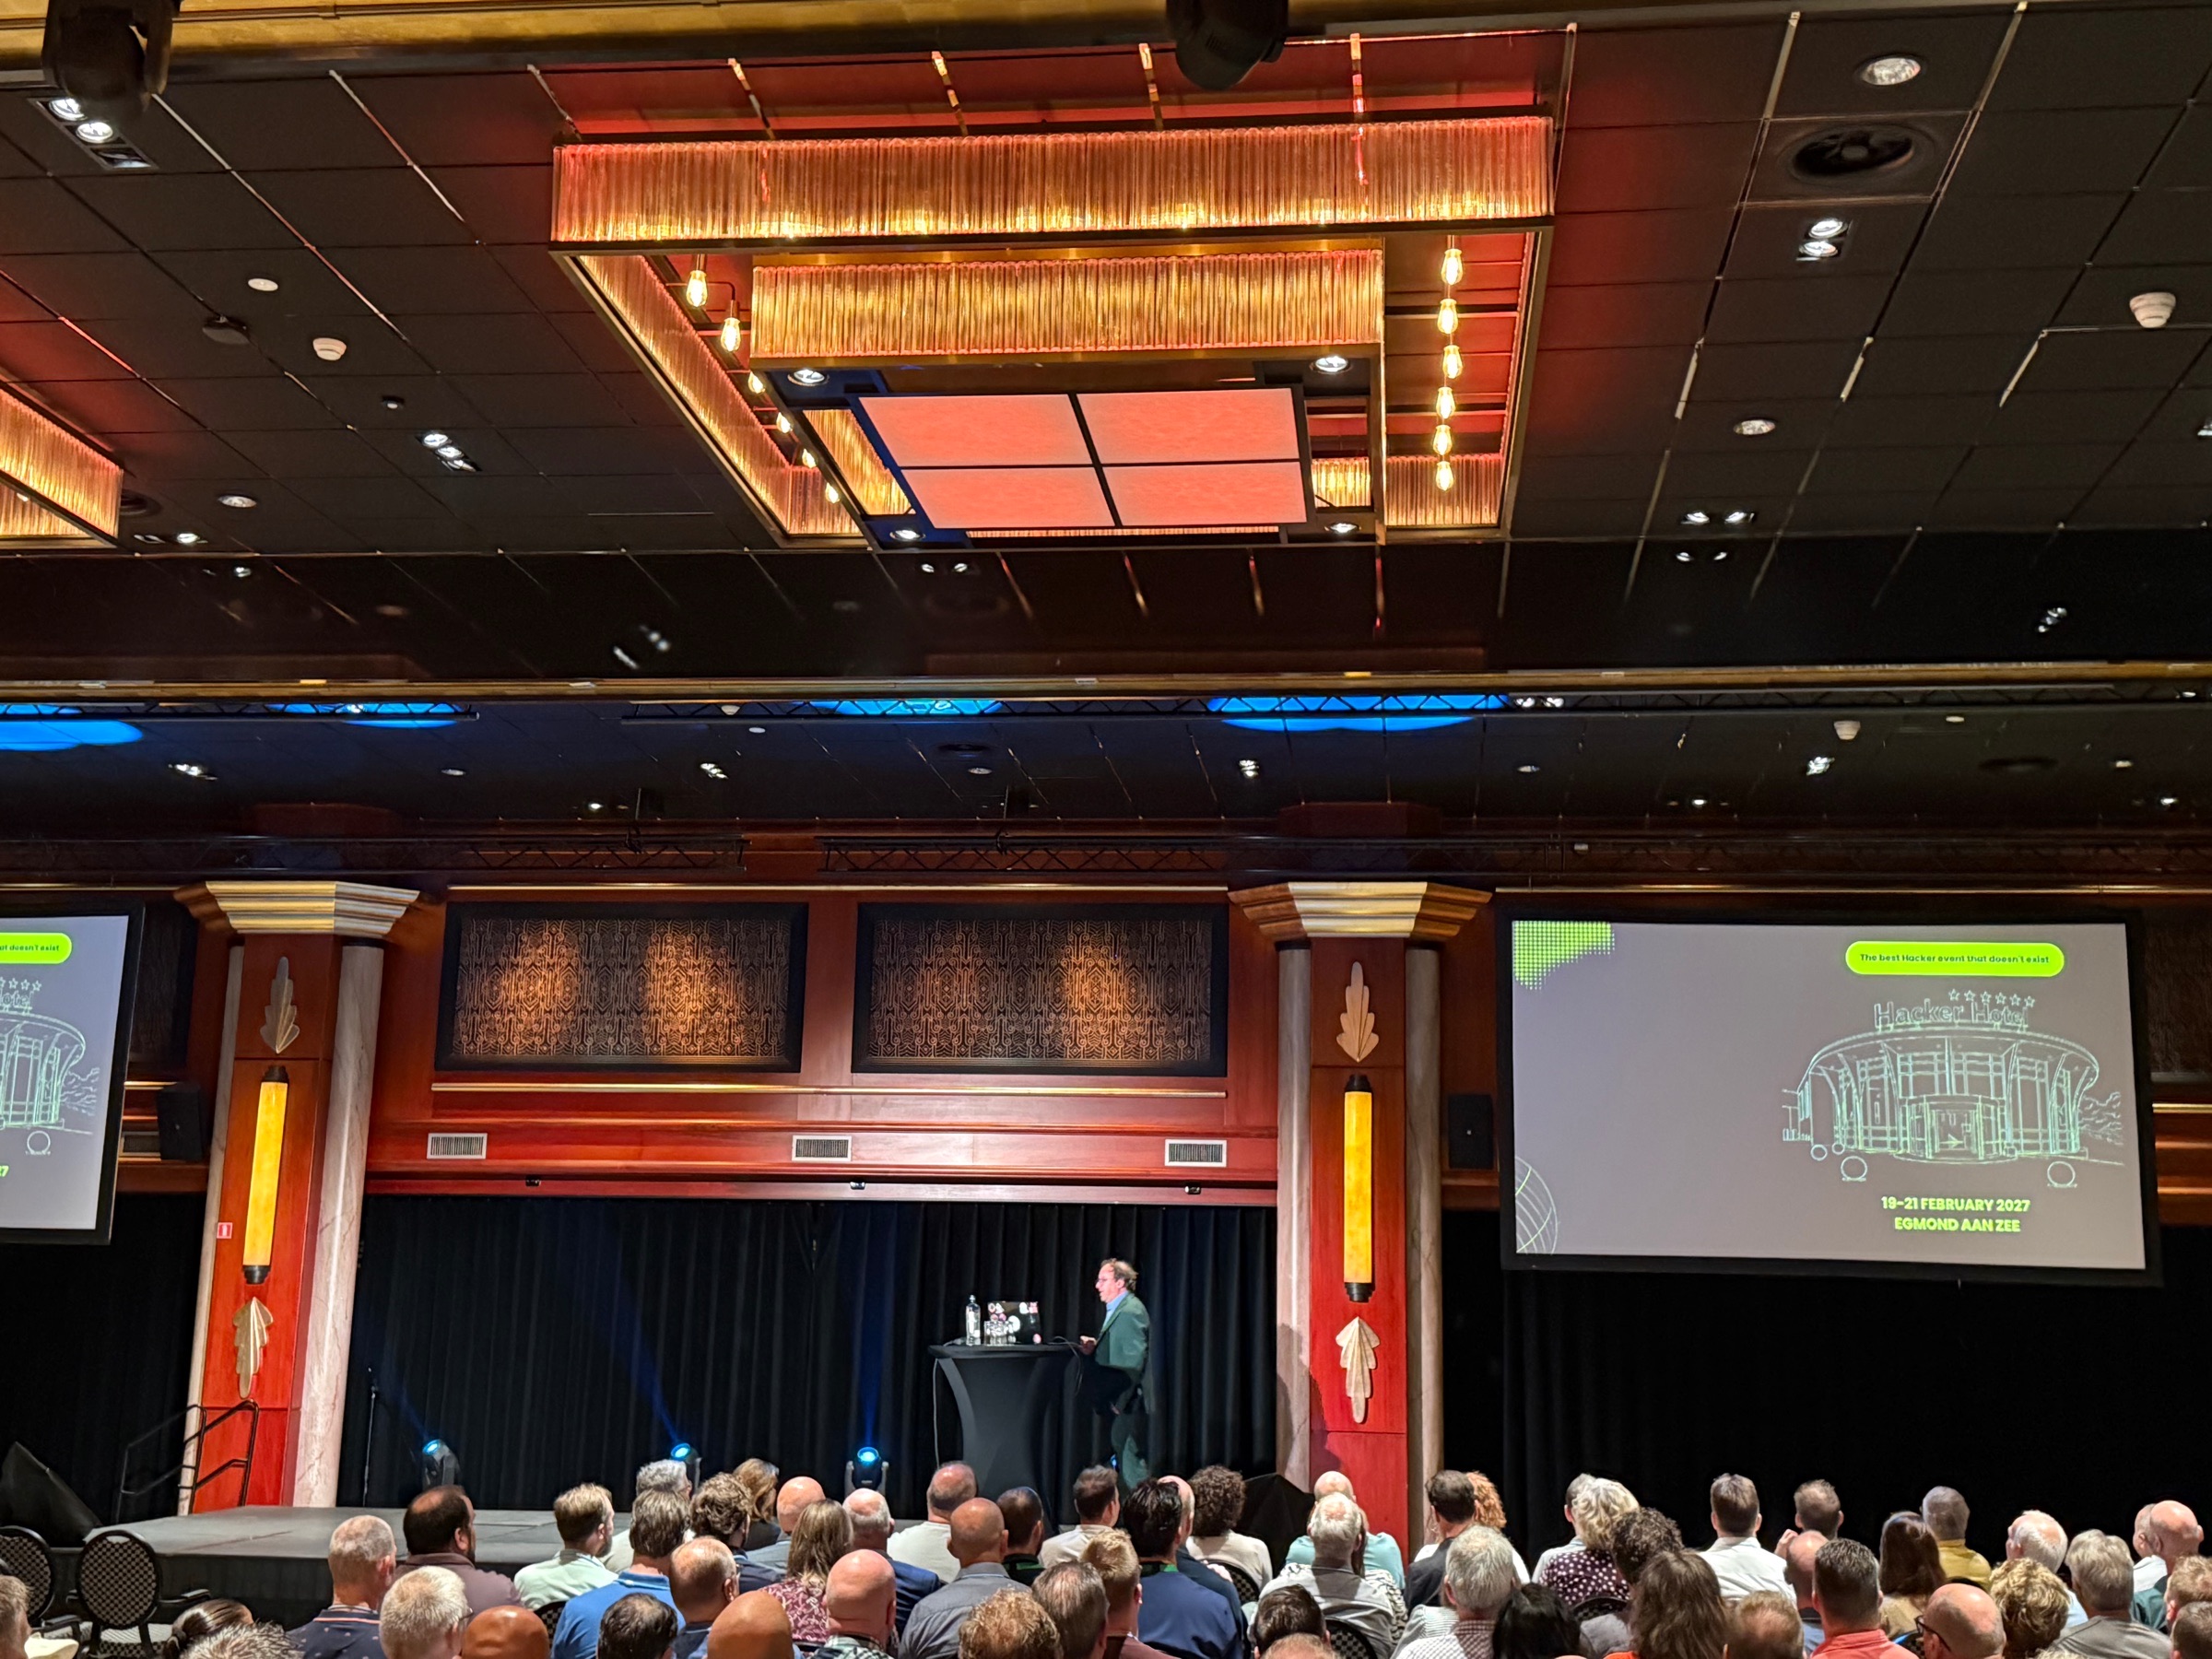
Vanochtend (7 oktober 2026) is SAFARI gepresenteerd aan 325 auditors van de Belastingdienst. SAFARI is een open methodiek waarmee organisaties hun digitale soevereiniteit systematisch kunnen beoordelen en onderbouwen.
Digitale soevereiniteit gaat over de vraag hoeveel controle een organisatie daadwerkelijk heeft over haar digitale diensten, gegevens en leveranciers. Kan zij zelfstandig keuzes maken? Kan zij blijven functioneren wanneer een leverancier, technologie of onderdeel van de keten wegvalt? En kan zij aantonen onder welke wetgeving haar gegevens en systemen vallen?
Zonder een vaste meetmethode blijven antwoorden op zulke vragen al snel algemeen of afhankelijk van verklaringen van leveranciers. SAFARI maakt zichtbaar waar een organisatie staat, welk bewijs daarvoor bestaat en waar nog werk nodig is.
Van ambities naar aantoonbare resultaten
SAFARI staat voor Sovereignty Assurance Framework for Autonomy, Resilience & Independence. De methodiek verbindt de acht doelen van het European Cloud Sovereignty Framework van de Europese Commissie met de beheersmaatregelen uit ISO 27001:2022.
Daarbij kijkt SAFARI vanuit het perspectief van de afnemer. Niet alleen de eigenschappen of beloften van een leverancier tellen mee, maar vooral de controle die de organisatie in de praktijk heeft.
De beoordeling omvat acht onderwerpen:
- strategische zeggenschap;
- toepasselijk recht en rechtsmacht;
- controle over data en AI;
- operationele continuïteit;
- afhankelijkheden in de leveranciersketen;
- controle over technologie;
- beveiliging en naleving;
- duurzaamheid.
Per onderwerp wordt een volwassenheidsniveau van 0 tot en met 4 vastgesteld. Daarnaast krijgt het beschikbare bewijs een afzonderlijk niveau. Een verklaring van een leverancier is immers iets anders dan een contractuele afspraak, technisch bewijs of een onafhankelijke verificatie.
Vaste vragen, expliciete scoringsregels en eisen aan het bewijs maken de uitkomst herleidbaar en herhaalbaar. Daardoor kan een organisatie niet alleen haar huidige positie bepalen, maar ook voortgang in de tijd meten.
Wat heeft een auditor eraan?
Voor auditors biedt SAFARI een gestructureerd kader voor een onderwerp dat meerdere vakgebieden raakt. De vaste vragen en scoringsregels helpen om beoordelingen consistent uit te voeren en bevindingen terug te voeren op concrete bronnen.
De methodiek maakt bovendien onderscheid tussen volwassenheid en bewijskracht. Een organisatie kan vergaande maatregelen beschrijven, maar zonder voldoende bewijs leidt dat niet automatisch tot een sterk oordeel. Andersom wordt zichtbaar wanneer maatregelen wel aantoonbaar zijn geborgd.
SAFARI sluit voor assurance-opdrachten aan op de structuur van ISAE 3000. Afhankelijk van het beschikbare bewijs kan geen oordeel, een oordeel met beperkte mate van zekerheid of een oordeel met redelijke mate van zekerheid worden gegeven.
Wat heeft een organisatie eraan?
Voor organisaties maakt SAFARI digitale soevereiniteit bestuurbaar. De beoordeling laat per onderwerp zien:
- welk niveau de organisatie wil bereiken;
- welk niveau zij aantoonbaar heeft bereikt;
- welke afhankelijkheden en risico’s bestaan;
- waar bewijs ontbreekt;
- welke verbeteringen prioriteit verdienen.
De totaalscore is niet gebaseerd op een gemiddelde. Het laagst scorende kerndoel bepaalt het totaalniveau. Daarmee voorkomt SAFARI dat een hoge score op het ene gebied een wezenlijk tekort op een ander gebied verhult.
De uitkomst kan worden gebruikt voor besluitvorming, risicobeheer, leveranciersgesprekken en het volgen van verbetermaatregelen.
Wat heeft een inkoper eraan?
Voor inkopers helpt SAFARI om digitale soevereiniteit te vertalen naar concrete en toetsbare vragen. Algemene termen als “Europese cloud”, “data in Europa” of “soevereine oplossing” zijn op zichzelf onvoldoende om de werkelijke zeggenschap vast te stellen.
Met SAFARI kan een inkoper onder meer onderzoeken:
- wie uiteindelijk zeggenschap heeft over de leverancier;
- welke rechtsstelsels van toepassing zijn;
- waar gegevens, metadata en back-ups worden verwerkt;
- welke onderaannemers en technische afhankelijkheden bestaan;
- hoe overstappen of beëindigen van de dienstverlening is geregeld;
- welk bewijs de leverancier voor zijn antwoorden kan leveren.
Dat ondersteunt zowel de voorbereiding van een aanbesteding als de beoordeling van aanbiedingen en het beheer van bestaande contracten. De organisatie bepaalt daarbij zelf welk niveau zij nodig heeft en motiveert die keuze op basis van haar risico’s en verantwoordelijkheden.
Open en herbruikbaar
SAFARI is open source beschikbaar onder de Creative Commons Naamsvermelding-GelijkDelen 4.0-licentie. Organisaties, auditors, adviseurs en inkopers mogen de methodiek gebruiken, delen en aanpassen, ook voor commerciële toepassingen. Bij verspreiding gelden voorwaarden voor naamsvermelding en het delen van aangepaste versies onder dezelfde licentie.
De huidige versie is versie 0.9: een concept dat nadrukkelijk openstaat voor controle, correcties en verbeteringen. Juist door de methodiek openbaar te maken, kunnen uitgangspunten, vragen en scoringsregels worden besproken en verder worden aangescherpt.
SAFARI pretendeert niet dat digitale soevereiniteit met één maatregel kan worden bereikt. De methodiek biedt wel iets wat daarvoor noodzakelijk is: een gemeenschappelijke en controleerbare manier om vast te stellen waar een organisatie staat en waar aanvullende maatregelen nodig zijn.
De volledige methodiek staat in de openbare SAFARI-repository.
SAFARI is mogelijk gemaakt door De Winter Information Solutions en Vigilis Consultancy.